Log4j安全漏洞事件引发安全行业的几点思考
笔者想从安全行业从业者的角度来简单说明一下为什么这个漏洞会引起如此大的恐慌,以及整个事件背后暴露了哪些值得我们思考的问题。
笔者想从安全行业从业者的角度来简单说明一下为什么这个漏洞会引起如此大的恐慌,以及整个事件背后暴露了哪些值得我们思考的问题。
Log4j的漏洞让大家成了惊弓之鸟,但这次不必恐慌。软件有漏洞存在是必然的客观事实。发现漏洞,解决漏洞即可。但这些漏洞的发生给我们提了个醒儿:如何及时得知自己系统中所使用软件是否存在漏洞?
研究分析称,去年圣诞节和新年购物期间的撞库事件增加了 56%,预计 2021 年同期每天将有多达 800 万次针对消费者的攻击。
目前,Apache 团队已发布新的 Log4j 版本以修复新发现的这一漏洞。根据介绍,CVE-2021-44832 表现为,当攻击者控制配置时,Apache Log4j2 通过 JDBC Appender 容易受到 RCE 的攻击。
在数字化时代,服务器的稳定运行是个人开发者、中小企业业务持续的核心保障。无论是个人博客的顺畅访问,还是企业核心业务的数据处理,服务器一旦出现异常,都可能造成不可挽回的损失。本文给大家介绍了Prometheus+cpolar 打造全场景服务器监控告警方案
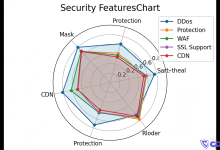
对于跨境站长、独立站运营者而言,选对免费 CDN 能显著降低成本,选错则可能导致网站卡顿、被攻击、访问受限。本文结合真实站长经验与技术分析,对比主流国外免费 CDN 的优劣,帮你精准匹配业务需求
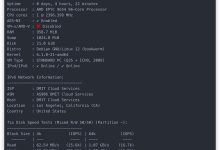
本文详细阐述了一套经过实践检验的 VPS 标准化初始化流程(SOP),涵盖从拿到新服务器后的性能测试、纯净系统重装、基础安全加固、系统环境初始化到内核网络优化的五个关键步骤。旨在帮助用户,无论是新手还是有一定经验的开发者,快速搭建出稳定、安全且高性能的 Linux 服务器基础环境,为后续的各种应用部署打下坚实基础。文中提供了具体的命令、脚本推荐、结果分析方法和重要的操作注意事项。
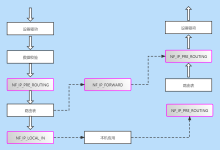
本文全面对比Linux三大防火墙管理工具——iptables、firewalld和UFW,深入解析底层Netfilter内核模块的工作原理与钩子函数,手把手教你开放端口、配置区域规则、设置防攻击策略。无论是Redhat/CentOS系列还是Ubuntu系统,都能找到适合你的防火墙管理方案,帮助运维人员快速掌握服务器安全防护的核心技能。
僵尸网络攻击是由远程控制的受恶意软件感染的设备进行的大规模网络攻击。将受感染的设备变成僵尸网络控制器的“僵尸机器人”。
安全研究员 Iustin Ladunca(Youstin)近期针对许多网站(包括一些高流量的在线服务)进行了调研,结果发现了 70 个具有不同影响的缓存中毒漏洞。