restorecon命令详解
estorecon命令用来恢复SELinux文件属性即恢复文件的安全上下文。语法restorecon [-iFnrRv] [-e excludedir ] [-o filename ] [-f filename | pathname...]
 主机测评网
estorecon命令用来恢复SELinux文件属性即恢复文件的安全上下文。语法restorecon [-iFnrRv] [-e excludedir ] [-o filename ] [-f filename | pathname...]
只需要完成下面两部,就可以实现在mac osx 下git 命令自动补齐,自动补全之后可以不用记住那么多命令了。首先下载自动补齐脚本,使用curl命令如下:
有些日志是分多行输出的,为了能正确的处理这些多行的事件,logstash必须哪些行是单一事件的一部分。多行事件处理是比较复杂的,需依赖正确的事件顺序。最佳方法是尽早的在管道中处理以保证日志有序。这就是本文要说到的logstash管道multiline codec,专门来处理合并多行事件的。
elk logstash配置语法 数据类型logstash支持的数据类型有:
logstash处理事件有三个阶段:input ---> filter ---> output。input产生事件,filter 对事件进行修改,output输出到其它地方。input和output支持解码,可以对进入的或者退出管道的数据进行编码或解码而无需单独经过过滤器处理。
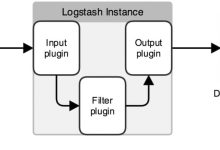
logstash会给事件添加一些额外的信息,如@timestamp,标注事件发生的时间。host标注事件发生的主机。此外,还可能有下面几个信息:type:标记事件的唯一类型tags:标记事件某方面属性,可以有多个标签。每个事件就是一个ruby对象,可以随意的给事件添加或者删除字段。每个logstash过滤插件,都会有四个方法add_tag,remove_tag,add_field, remove_field,它们在过滤匹配成功时生效。logstash管道必须要有input和output元素,filter元素是可选的。input插件定义数据来源,filter插件用来修改用户指定的数据,output插件定义数据写入何地。
将从logstash1.5版本升级到2.1版本,以及将《ELK部署指南》中使用的logstash-forwarder转移到Filebeat上。升级步骤停止logstash以及发送到logstash的所有管道。更新apt或yum源或者下载新版包。安装新版的logstash。测试logstash配置文件是否正确。启动logstash以及第一步停止的管道。升级logstash和elasticsearch
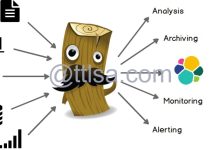
logstash是ELK重要组成部分,日志进一步的处理差不多都需要经过logstash来完成的,除非自己开发beats将数据处理好直接写入到elasticsearch中。
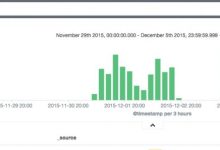
在kibana中,可通过搜索查询过滤事务或者在visualization界面点击元素过滤。创建查询在Discover界面的搜索栏输入要查询的字段。查询语法是基于Lucene的查询语法。允许布尔运算符、通配符和字段筛选。注意关键字要大写。如查询类型是http,且状态码是302。type: http AND http.code: 302。
Packetbeat 协议部分包含支持每个协议的配置项,如ports, send_request, send_response 和 特定的协议选项。目前Packetbeat支持以下协议:DNSHTTPMysqlPostgreSQLRedisThrift-RPCMongoDBMemcache